Now Reading: Vulnerabilităţi critice în PHP: site-uri guvernamentale scoase temporar din funcţiune, pe fondul atacurilor cibernetice
-
01
Vulnerabilităţi critice în PHP: site-uri guvernamentale scoase temporar din funcţiune, pe fondul atacurilor cibernetice
Vulnerabilităţi critice în PHP: site-uri guvernamentale scoase temporar din funcţiune, pe fondul atacurilor cibernetice

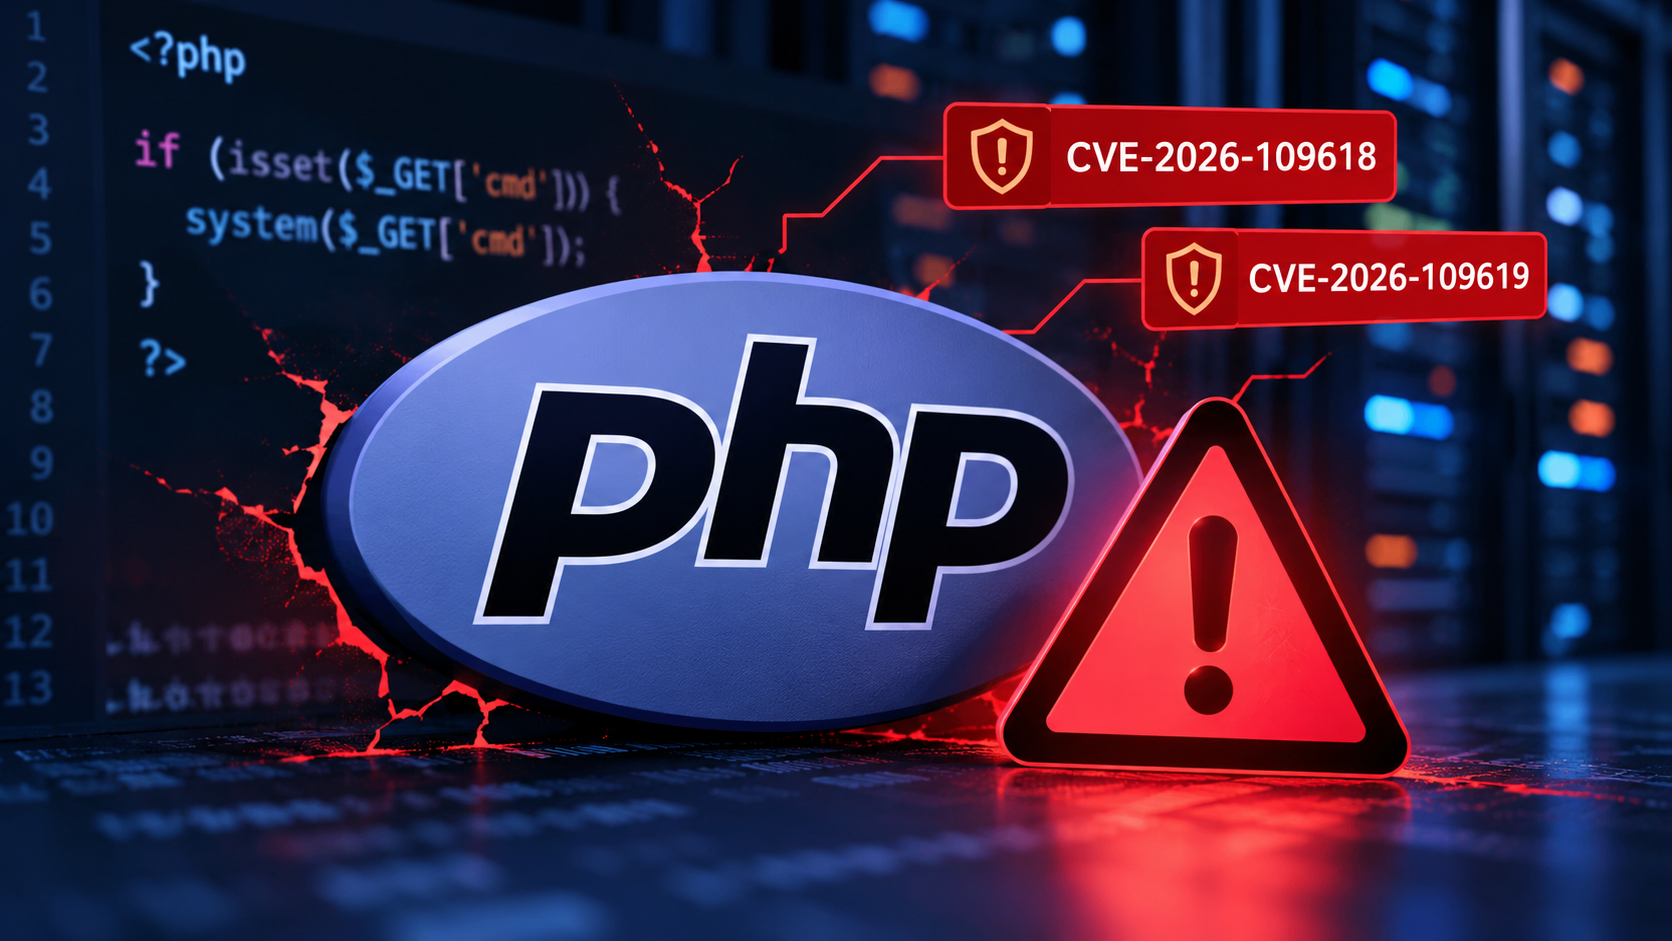
Mai multe site-uri guvernamentale şi platforme ale unor instituţii au fost scoase temporar din funcţiune, ca măsură de precauţie, după ce dezvoltatorii PHP au confirmat existenţa unor vulnerabilităţi critice de securitate. Acestea ar putea permite atacatorilor să execute cod de la distanţă şi să preia controlul asupra sistemelor afectate. Potrivit estimărilor prezentate, riscul ar putea viza o proporţie semnificativă a site-urilor web la nivel global.
Cele două vulnerabilităţi au fost identificate de cercetători cu ajutorul inteligenţei artificiale şi erau cunoscute încă din luna august. Situaţia a devenit însă urgentă după o creştere bruscă a atacurilor informatice care exploatează aceste breşe, printre ţintele afectate numărându-se site-uri guvernamentale şi instituţii bancare.
Ryan Austin, cercetător la Calif, a descoperit problemele în timpul unui audit al codului sursă PHP, folosind GPT-5.6 Sol, unul dintre modelele avansate ale OpenAI. Compania a finanţat acest audit, alături de alte iniţiative similare, în cadrul eforturilor de identificare şi remediere a vulnerabilităţilor din proiectele open-source cu ajutorul inteligenţei artificiale.
Cu toate acestea, descoperirile nu au fost făcute publice imediat. Întârzierea a ridicat semne de întrebare, mai ales în contextul în care exploatarea vulnerabilităţilor s-a intensificat, determinând mai multe instituţii să îşi întrerupă preventiv serviciile online.
În paralel, OpenAI promovează capacităţile modelelor sale de inteligenţă artificială în identificarea problemelor de securitate. Dezvoltatorii PHP au publicat între timp actualizări de securitate şi au îndemnat utilizatorii să le instaleze cât mai repede, avertizând că vulnerabilităţile sunt deja exploatate în atacuri reale.
Două vulnerabilităţi cu risc critic
Identificate prin codurile CVE-2026-109618 şi CVE-2026-109619, cele două vulnerabilităţi au primit un scor de severitate de 9,2 din 10. Ambele pot permite executarea de cod de la distanţă (RCE), o categorie de atacuri care poate oferi acces neautorizat la sistemele vizate.
Prima vulnerabilitate este asociată gestionării incorecte a memoriei în condiţii de resurse insuficiente, în timp ce a doua este o eroare de tip „use-after-free”, care apare atunci când un program continuă să utilizeze o zonă de memorie după ce aceasta a fost eliberată.
Problemele au fost remediate în versiunile PHP 8.5.12, 8.4.27, 8.3.36 şi 8.2.35. Utilizatorii pot descărca actualizările de pe site-ul oficial PHP, unde sunt disponibile atât codul sursă, cât şi fişierele binare pentru Windows.
Distribuţiile Linux şi furnizorii care oferă versiuni cu suport extins (LTS) ar fi primit patch-urile în avans. În consecinţă, administratorii de sisteme sunt sfătuiţi să verifice disponibilitatea actualizărilor prin intermediul furnizorilor lor de pachete software.
Milioane de sisteme ar putea rămâne expuse
PHP este unul dintre cele mai utilizate limbaje de programare pentru dezvoltarea site-urilor şi aplicaţiilor web. Din acest motiv, identificarea unor vulnerabilităţi care permit executarea de cod la distanţă reprezintă un risc major, în special atunci când actualizările de securitate nu sunt aplicate la timp.
Chiar dacă au fost publicate remedieri, numeroase site-uri continuă să utilizeze versiuni PHP învechite, care nu mai beneficiază de suport oficial. Aceste sisteme ar putea rămâne vulnerabile şi ar putea deveni ţinte uşoare pentru atacatori.
Potrivit unei analize VirusTotal citate de publicaţia BleepingComputer, peste 5,1 milioane de gazde PHP sunt expuse pe internet, dintre care aproximativ 3,8 milioane au cel puţin un port deschis. Aceste cifre indică amploarea potenţială a suprafeţei de atac, fără a însemna că toate sistemele respective sunt automat vulnerabile la cele două probleme.
Versiunile PHP 8.1 şi mai vechi nu vor beneficia, în mod obişnuit, de remedieri oficiale. Astfel, site-urile care folosesc aceste versiuni pot rămâne expuse dacă nu migrează la o versiune compatibilă sau nu aplică soluţii alternative de securitate.
Directorul tehnic al Cloudflare, Dane Knecht, a declarat că firma a observat deja primele tentative de atac şi că îşi actualizează măsurile de protecţie pe măsură ce sunt identificate noi metode de exploatare. Aceste activităţi au fost semnalate cu câteva ore înainte de publicarea actualizărilor oficiale PHP.
Pentru a limita riscurile, echipa de securitate PHP a precizat că a furnizat şi remedieri minime pentru versiunile 7.4, 8.0 şi 8.1. Acestea sunt destinate utilizatorilor care îşi construiesc singuri software-ul din codul sursă sau care nu au acces la un furnizor de suport pe termen lung.
Incidentul evidenţiază importanţa actualizării rapide a infrastructurii software şi a monitorizării continue a vulnerabilităţilor. În cazul unor breşe care permit executarea de cod de la distanţă, întârzierea aplicării patch-urilor poate transforma o problemă tehnică într-un incident de securitate cu efecte extinse asupra serviciilor publice şi private.