Now Reading: Atac cibernetic asupra unui lanţ de supermarketuri din România: şase magazine au rămas cu instalaţiile frigorifice la temperaturi ridicate
-
01
Atac cibernetic asupra unui lanţ de supermarketuri din România: şase magazine au rămas cu instalaţiile frigorifice la temperaturi ridicate
Atac cibernetic asupra unui lanţ de supermarketuri din România: şase magazine au rămas cu instalaţiile frigorifice la temperaturi ridicate

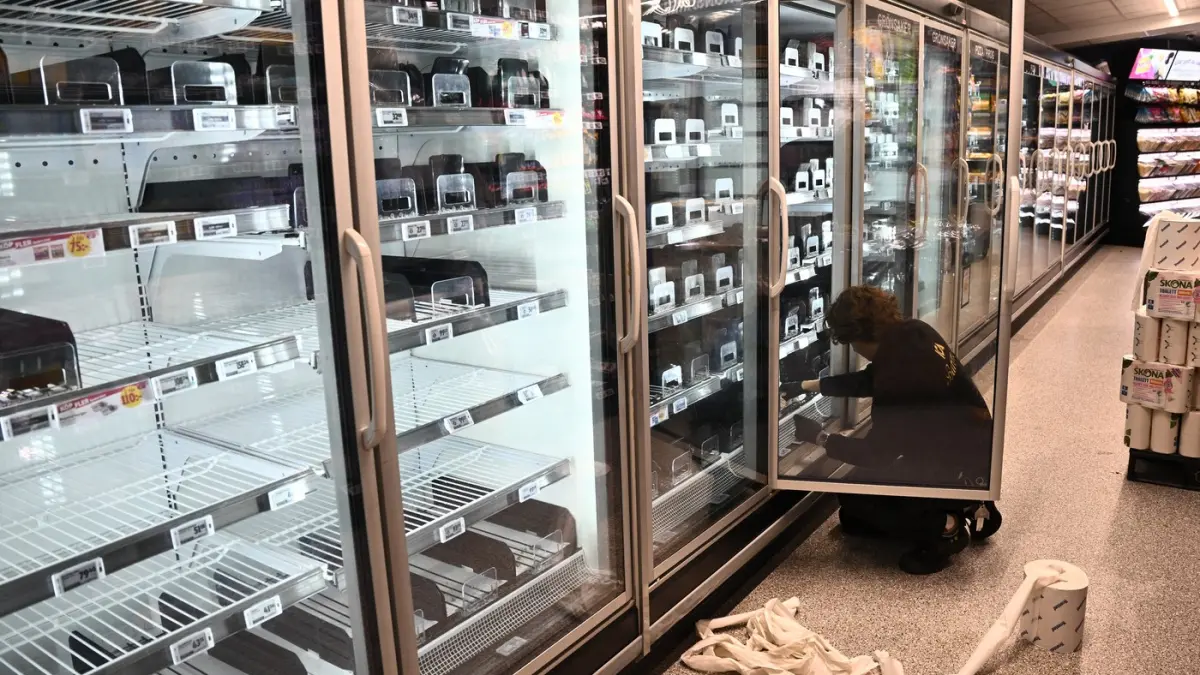
Şase magazine din România care aparţin aceluiaşi lanţ de retail au fost afectate de un posibil atac informatic în noaptea de 2 noiembrie, după ce sistemele de refrigerare au început să indice temperaturi neobişnuit de mari. Incidentul s-a produs în jurul orei 1:30, însă angajaţii au observat problema abia dimineaţa, în jurul orei 8:00. Potrivit autorităţilor, atacul nu s-a extins asupra celorlalte sisteme informatice sau infrastructuri ale retailerului.
Incidentul nu pare să fie unul izolat. Modul de operare prezintă asemănări cu alte atacuri informatice raportate în aceeaşi zi în mai multe ţări europene, unde sistemele frigorifice ale magazinelor au fost compromise de la distanţă.
Cazul a fost semnalat specialiştilor în securitate cibernetică, care au identificat mai multe vulnerabilităţi ce ar fi putut facilita compromiterea echipamentelor: conectarea directă la internet şi utilizarea unor versiuni învechite de software.
Cum au fost compromise sistemele frigorifice din magazinele din România
Contactat de publicaţia Libertatea, directorul Directoratului Naţional de Securitate Cibernetică (DNSC), Dan Cîmpean, a confirmat incidentul şi a oferit detalii despre modul în care au fost conectate echipamentele afectate.
„Pe 2 noiembrie, în jurul orei 1.30, echipamentele frigorifice din 6 magazine au urcat la temperaturi foarte mari. Problema a fost observată abia la 8.00. S-a raportat incidentul către DNSC ca un posibil atac cibernetic asupra controllerelor ce gestionau frigiderele”, a explicat oficialul.
Potrivit acestuia, controlerele erau conectate la internet prin intermediul unor routere GSM cu adrese IP fixe, ceea ce le făcea accesibile direct din reţeaua publică. În plus, echipamentele utilizau versiuni de software învechite, care nu beneficiau de actualizările necesare.
DNSC a transmis retailerului recomandări tehnice pentru izolarea incidentului şi instalarea unor versiuni software care să remedieze vulnerabilităţile identificate. Autorităţile au precizat că atacul nu s-a propagat către alte infrastructuri informatice ale companiei.
Atacuri similare au afectat supermarketuri din mai multe ţări europene
Incidentul din România se înscrie într-un val mai amplu de atacuri asupra sistemelor frigorifice utilizate de comercianţii europeni. În mai multe ţări, infractorii cibernetici au reuşit să modifice de la distanţă parametrii de funcţionare ai echipamentelor, provocând creşteri periculoase ale temperaturii în vitrinele frigorifice şi congelatoare.
Publicaţia franceză Le Figaro relatează că astfel de incidente au afectat anterior şi hipermarketuri din Franţa, unde defecţiunile sistemelor de refrigerare au provocat pierderi importante.
În Belgia, zeci de magazine aparţinând unor lanţuri precum Delhaize, Carrefour, Spar şi Intermarché au fost afectate. Potrivit publicaţiei locale 7sur7, incidentele informatice au determinat activarea sistemelor de încălzire sau dezgheţare ale instalaţiilor frigorifice, obligând administratorii magazinelor să retragă de la vânzare produsele perisabile.
Probleme similare au fost raportate şi în Suedia, unde retailerii ICA şi Coop au înregistrat defecţiuni importante în timpul nopţii. În unele magazine, temperaturile din vitrinele frigorifice au crescut de la valori negative la peste 38 sau chiar 50 de grade Celsius.
Publicaţia Sweden Herald a relatat cazul unui magazin din localitatea Sjöbo, care a fost nevoit să îşi întrerupă activitatea şi să elimine produsele alimentare compromise.
Cum funcţionează atacurile asupra echipamentelor frigorifice conectate la internet
Potrivit explicaţiilor oferite de specialiştii companiei Sabcobel, care activează în domeniul instalaţiilor frigorifice, atacurile au vizat controlerele digitale ce gestionează funcţionarea echipamentelor. Prin manipularea comenzilor transmise de la distanţă, sistemele de refrigerare au fost forţate să intre în cicluri continue de dezgheţare.
În loc să menţină temperaturile necesare conservării alimentelor, instalaţiile au ajuns să încălzească spaţiile frigorifice, provocând deteriorarea mărfurilor depozitate.
În unele cazuri, remedierea problemelor nu ar fi presupus doar actualizarea software-ului, ci şi înlocuirea fizică a unităţilor de comandă compromise.
Efectele incidentelor nu s-au limitat la supermarketuri. Au fost raportate probleme şi în restaurantele Ikea, precum şi în unele lanţuri de măcelării, unde sistemele de alarmă au semnalat defecţiunile în primele ore ale dimineţii.
Echipamentele IoT insuficient protejate, o nouă vulnerabilitate pentru companii
Aceste incidente evidenţiază riscurile asociate echipamentelor industriale şi comerciale conectate la internet, inclusiv atunci când acestea nu fac parte din infrastructura IT tradiţională a unei companii.
Controlerele frigorifice, senzorii şi alte dispozitive IoT pot deveni puncte de acces pentru atacatori atunci când sunt expuse direct pe internet, utilizează software învechit sau nu beneficiază de măsuri adecvate de securitate.
Chiar dacă reţeaua informatică principală a unei companii rămâne neafectată, compromiterea unor echipamente aparent secundare poate provoca pierderi financiare importante, întreruperea activităţii şi distrugerea unor cantităţi mari de produse alimentare.
Cazul celor şase magazine din România arată că securitatea cibernetică nu mai priveşte doar calculatoarele, serverele şi bazele de date, ci şi echipamentele tehnice care asigură funcţionarea zilnică a magazinelor.
Articole similare