Now Reading: Două grupări de hackeri pro-ruși revendică atacurile asupra sistemelor de refrigerare din Europa
-
01
Două grupări de hackeri pro-ruși revendică atacurile asupra sistemelor de refrigerare din Europa
Două grupări de hackeri pro-ruși revendică atacurile asupra sistemelor de refrigerare din Europa

Grupările de hackeri pro-ruse NoName057(16) și Z-Pentest Alliance au revendicat împreună responsabilitatea pentru recentele atacuri cibernetice asupra sistemelor de refrigerare din Europa. Potrivit unor informații apărute în spațiul public, incidentele ar fi provocat creșterea temperaturii în instalațiile de refrigerare până la 50 de grade Celsius, relatează Cybernews.com.
NoName057(16) a susținut că a obținut acces la o bază de date care conține informații despre angajații și clienții companiei Danfoss. Pentru a-și susține afirmațiile, gruparea a publicat un eșantion cu peste 2.500 de înregistrări, despre care spune că include date de autentificare și parole.
La rândul său, Z-Pentest a acuzat operatorii europeni și americani de neglijență în ceea ce privește securitatea informatică, susținând că aceștia au ignorat mult timp măsurile elementare de protecție împotriva atacurilor cibernetice.
Cele două grupări și-au publicat revendicările pe propriile canale de Telegram. Totuși, acestea nu mai erau disponibile la momentul redactării informațiilor, ceea ce face imposibilă verificarea independentă a acuzațiilor.
Afirmațiile au fost preluate și de un cercetător specializat în analiza amenințărilor cibernetice, cunoscut sub pseudonimul CyberKnow pe platforma X. Acesta a pus însă sub semnul întrebării implicarea reală a grupărilor, ridicând posibilitatea ca hackerii să fi revendicat atacurile doar după ce au fost menționați în relatările din presă.
Sistemele de refrigerare din supermarketurile europene, vizate de atacuri
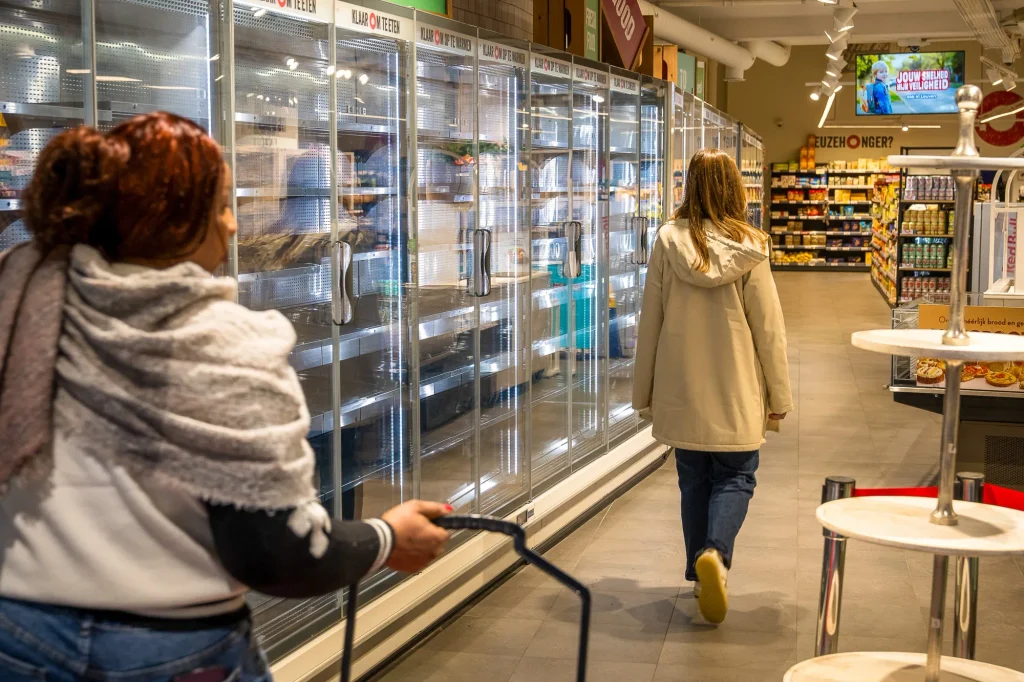
În cursul acestei săptămâni, mai multe incidente cibernetice au afectat sistemele de refrigerare ale supermarketurilor din Europa. În urma atacurilor, temperatura din unele congelatoare ar fi ajuns până la 50 de grade Celsius.
Magazine din Belgia, Estonia, Irlanda, Luxemburg, Țările de Jos, Danemarca, Suedia și Finlanda au fost afectate, fiind nevoite să elimine cantități importante de produse alimentare deteriorate. Incidente similare au fost raportate luna trecută și în sute de supermarketuri din Franța. Printre țările vizate s-a numărat și România.
Specialiștii în securitate cibernetică atrag atenția de mai mult timp asupra vulnerabilităților existente în infrastructura de refrigerare. Numeroase echipamente utilizează versiuni învechite de firmware, care conțin breșe de securitate cunoscute și insuficient remediate.
Estimările indică faptul că aproximativ 13.000 de sisteme de refrigerare din Europa ar fi în continuare expuse unor astfel de riscuri.
NoName057(16) și Z-Pentest, grupări de hackeri cu legături pro-ruse
NoName057(16) a apărut în martie 2022, la scurt timp după declanșarea invaziei ruse în Ucraina. Gruparea și-a concentrat activitatea asupra unor ținte din Ucraina, Statele Unite și Europa, printre care instituții guvernamentale, bănci, rețele de transport și organizații media.
Principala metodă utilizată de hackeri constă în atacurile de tip DDoS (Distributed Denial of Service), prin care serviciile și platformele online vizate sunt suprasolicitate, devenind temporar inaccesibile.
Z-Pentest este o grupare hacktivistă pro-rusă apărută mai recent, spre sfârșitul anului 2024. Potrivit informațiilor disponibile, aceasta ar include foști membri ai NoName057(16) și ai grupării Cyber Army of Russia Reborn.
Spre deosebire de NoName057(16), Z-Pentest și-a orientat activitatea în special către infrastructurile industriale din Occident și Ucraina.
Printre obiectivele vizate se numără sistemele care controlează stațiile de tratare a apei, rețelele electrice, instalațiile de petrol și gaze, precum și infrastructura utilizată în sectorul agricol.
Gruparea nu se bazează neapărat pe instrumente informatice complexe, ci urmărește frecvent identificarea panourilor de control industriale accesibile direct prin internet sau protejate prin parole slabe. Aceste deficiențe pot permite accesul neautorizat la sisteme care gestionează procese industriale esențiale.
Articole similare